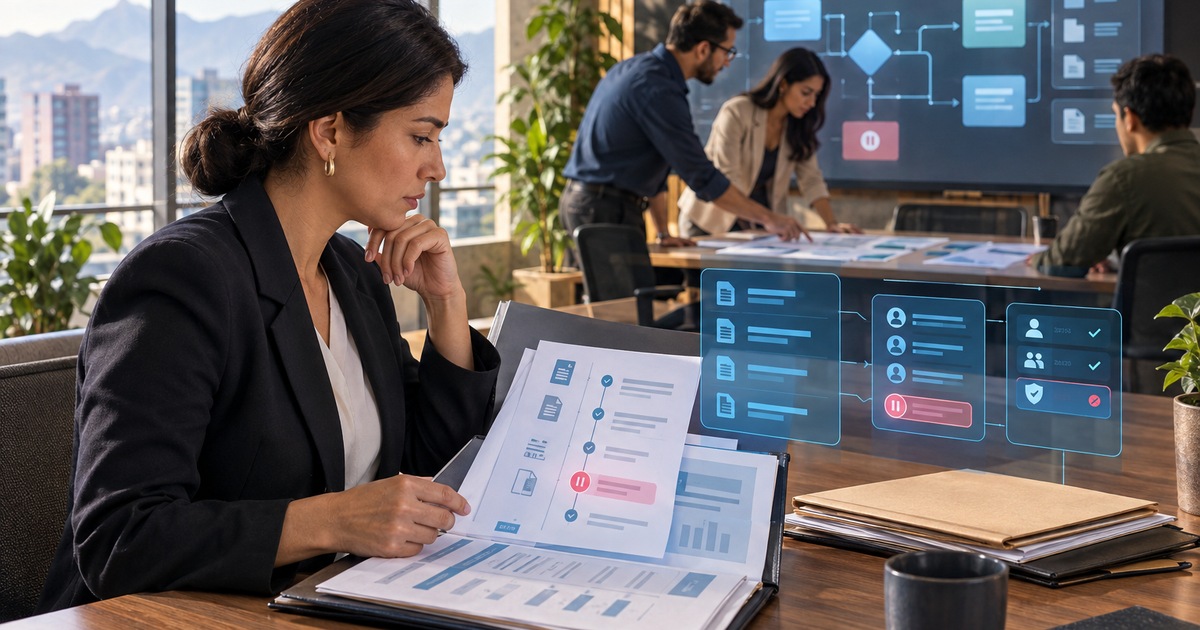
Una empresa puede tener una política de uso de inteligencia artificial, un comité y un proveedor contratado. Aun así, la dirección puede no saber qué fuente consultó el asistente esta mañana, quién autorizó su acceso o qué ocurrió cuando una respuesta fue incorrecta.
Ese vacío aparece cuando la gobernanza se queda en documentos generales. La dirección necesita evidencia vinculada con el trabajo real: casos, decisiones, cambios, responsables y controles que se puedan revisar.
El AI Risk Management Framework de NIST organiza la gestión del riesgo en gobernar, mapear, medir y gestionar. Su perfil para IA generativa también plantea documentar responsabilidades, límites, evaluación y riesgos a lo largo del ciclo de vida. No es una lista de certificados. Es una forma de convertir preguntas abstractas en señales que la organización pueda comprobar.
La primera pregunta es quién responde por el sistema
Cuando un asistente falla, la explicación suele pasar de un área a otra. Tecnología señala al proveedor. El proveedor señala la configuración. El área usuaria dice que recibió una respuesta inesperada. Mientras tanto, nadie puede explicar quién debía revisar la fuente o detener la acción.
La dirección debe ver un mapa sencillo de responsabilidades. Debe identificar quién es dueño del proceso, quién aprueba las fuentes, quién administra permisos, quién revisa incidentes y quién puede suspender una capacidad. También debe distinguir entre la persona que opera la herramienta y quien tiene autoridad para cambiar una política.
La evidencia puede ser un registro de responsables con fecha de vigencia, decisiones aprobadas y rutas de escalamiento. No hace falta convertirlo en una estructura burocrática. Sí hace falta que un caso concreto llegue a una persona concreta sin depender de la memoria del equipo.
El AI Risk Management Framework de NIST recomienda que los roles y las líneas de comunicación relacionados con los riesgos de IA estén documentados y sean claros. Para la dirección, la prueba es práctica: ¿puede alguien explicar quién decide cuando una salida afecta a clientes, pagos, datos personales o continuidad?
Una política no demuestra cómo trabaja el asistente
Una política puede decir que la IA debe usar información aprobada. Esa frase no demuestra que el sistema tenga acceso solo a esas fuentes ni que pueda distinguir una versión vigente de una copia antigua.
La revisión debe conectar la regla con el comportamiento observable. Para un caso seleccionado, la organización debería poder mostrar qué entrada recibió el sistema, qué fuente consultó, qué versión tenía, qué instrucción o configuración aplicaba y qué respuesta entregó. Si intervino una persona, también debe quedar claro qué información vio y qué cambió.
Conviene revisar una muestra pequeña pero difícil. Un caso sencillo puede ocultar un permiso excesivo o una fuente contradictoria. Una prueba con información faltante, dos versiones del mismo documento, un usuario de otra área o una solicitud fuera del alcance revela más sobre el control real.
La auditoría de asistentes de IA ayuda a ordenar esa reconstrucción por caso. El objetivo no es guardar cada conversación sin criterio. Es conservar la evidencia necesaria para explicar decisiones con consecuencias.
La dirección debe separar acceso, uso y acción
Que una herramienta pueda consultar un documento no significa que pueda reutilizarlo para cualquier propósito. Que pueda preparar una respuesta tampoco significa que deba enviarla o actualizar un registro sin revisión.
La gobernanza se vuelve más clara cuando separa tres preguntas:
- ¿Qué información puede ver el sistema?
- ¿Qué puede hacer con la información que consultó?
- ¿Qué acciones puede ejecutar y quién las autoriza?
Un asistente interno puede leer una política para preparar una respuesta y, al mismo tiempo, carecer de permiso para cambiar el expediente de un cliente. Un agente puede clasificar una solicitud y dejar una tarea, pero no cerrar el caso ni enviar una promesa comercial. Esas diferencias deben aparecer en los permisos y en los registros, no solo en la explicación del proveedor.
En Panamá, la ANTAI explica que la Ley 81 de 2019 reconoce derechos a los titulares de datos personales y que el tratamiento de bases de datos debe respetar las condiciones establecidas por la normativa. Esta referencia no reemplaza una revisión legal del caso, pero sí recuerda a la dirección que los datos personales requieren una decisión explícita sobre finalidad, acceso y control.
La evidencia de calidad incluye límites y pausas
Un sistema que siempre responde puede parecer más eficiente durante una demostración. En operación, una respuesta que reconoce una falta de información o envía un caso a revisión puede ser el comportamiento correcto.
La dirección debería revisar ejemplos de respuestas que el sistema no resolvió. ¿Pidió el dato que faltaba? ¿Explicó por qué no podía confirmar? ¿Escaló con el contexto suficiente? ¿Evitó exponer información de otra persona? ¿Dejó el caso en un estado que alguien pudiera retomar?
También debe existir una forma documentada de retirar un permiso, cambiar una fuente o pausar una acción concreta. No toda incidencia exige apagar la solución completa. Puede bastar con suspender el envío externo, dejar las salidas en borrador o limitar el acceso a un área mientras se revisa el problema.
La seguridad y gobernanza de IA debe contemplar esas pausas. Un control que solo funciona cuando todo está bien no alcanza para administrar un riesgo.
Medir respuestas no es medir control
Un tablero puede mostrar volumen de consultas, tiempo de respuesta o porcentaje de casos escalados. Esos datos ayudan a observar la operación, pero no responden por sí solos si la IA actuó dentro del alcance permitido.
La dirección puede pedir indicadores que conecten rendimiento con responsabilidad. Por ejemplo, cuántas respuestas usaron una fuente vencida, cuántos casos requirieron corrección, cuántos escalados llegaron sin contexto, cuántas acciones fueron revertidas y cuánto tardó el equipo en retirar un permiso. Cada métrica debe tener una definición y un responsable; de lo contrario, el número puede cambiar sin que cambie el control.
También conviene revisar el trabajo que aparece después de la IA. Una herramienta puede reducir el tiempo de primera respuesta y aumentar la revisión manual. Puede clasificar más casos y enviar más casos equivocados a una bandeja crítica. Puede ahorrar una licencia y crear una dependencia difícil de operar.
La automatización de procesos permite asociar estados, responsables y vencimientos. La medición debe seguir ese recorrido, no detenerse en la salida del modelo.
Qué debe pedir la dirección en una revisión trimestral
Una revisión ejecutiva útil puede comenzar con cinco evidencias concretas: un caso exitoso, un caso corregido, una fuente retirada, un permiso cambiado y una pausa o incidente reciente. Para cada uno, la dirección debería poder ver el antes, el después y la persona responsable.
También conviene pedir respuestas breves a estas preguntas:
- ¿Qué procesos dependen hoy de IA y cuál es el impacto de cada uno?
- ¿Qué fuentes gobiernan las respuestas y quién certifica su vigencia?
- ¿Qué datos personales o confidenciales puede consultar el sistema?
- ¿Qué acciones puede preparar, ejecutar o enviar?
- ¿Qué prueba demuestra que los permisos funcionan por rol y contexto?
- ¿Qué ocurre si el proveedor cambia el modelo, el precio o las condiciones de uso?
- ¿Cómo se exportan los registros y cómo se continúa la operación si la solución se detiene?
El artículo sobre implementación de IA empresarial desarrolla la importancia de dejar estos elementos bajo control de la organización, no únicamente en la cuenta del proveedor.
La gobernanza debe producir decisiones, no carpetas
La dirección no necesita leer todos los registros de un asistente. Necesita recibir una explicación clara de los riesgos abiertos, los controles que funcionan, los casos que se desviaron y las decisiones que requieren su intervención.
Una buena revisión puede terminar con una fuente que debe retirarse, un permiso que debe reducirse, una prueba que debe repetirse, un proceso que aún no está listo para automatizar o una responsabilidad que debe asignarse. Esas decisiones son más útiles que un informe que solo enumera políticas y funciones.
Global Agenttic puede ayudar a ordenar esa revisión desde la inteligencia artificial aplicada, conectando fuentes, procesos, permisos, pruebas y operación. La dirección conserva la decisión sobre el riesgo que acepta y la evidencia que necesita para seguir avanzando.
Fuentes consultadas
¡Gracias por tu opinión!
No se pudo registrar tu voto. Inténtalo de nuevo.
Auditoría de asistentes de IA: evidencia que sí sirve
Cómo reconstruir fuentes, permisos, versiones y decisiones a partir de casos concretos.
Seguridad y gobernanza de IA
Permisos, datos, trazabilidad y revisión humana para operar IA con control.
Implementar IA empresarial: qué debe quedar documentado
Qué debe recibir la organización para operar una solución después de la implementación.
¿Listo para aplicar esto en su operación?
Hagamos un diagnóstico inicial, sin compromiso.