Agencia de IA: qué debe incluir el plan de mantenimientoAI Agency: What an AI Maintenance Plan Should Include
Una solución de IA no termina cuando funciona la primera demostración. El trabajo que la mantiene confiable debe quedar definido.An AI solution does not end when the first demonstration works. Its reliability depends on defined maintenance work.
La demostración termina antes que el trabajo real
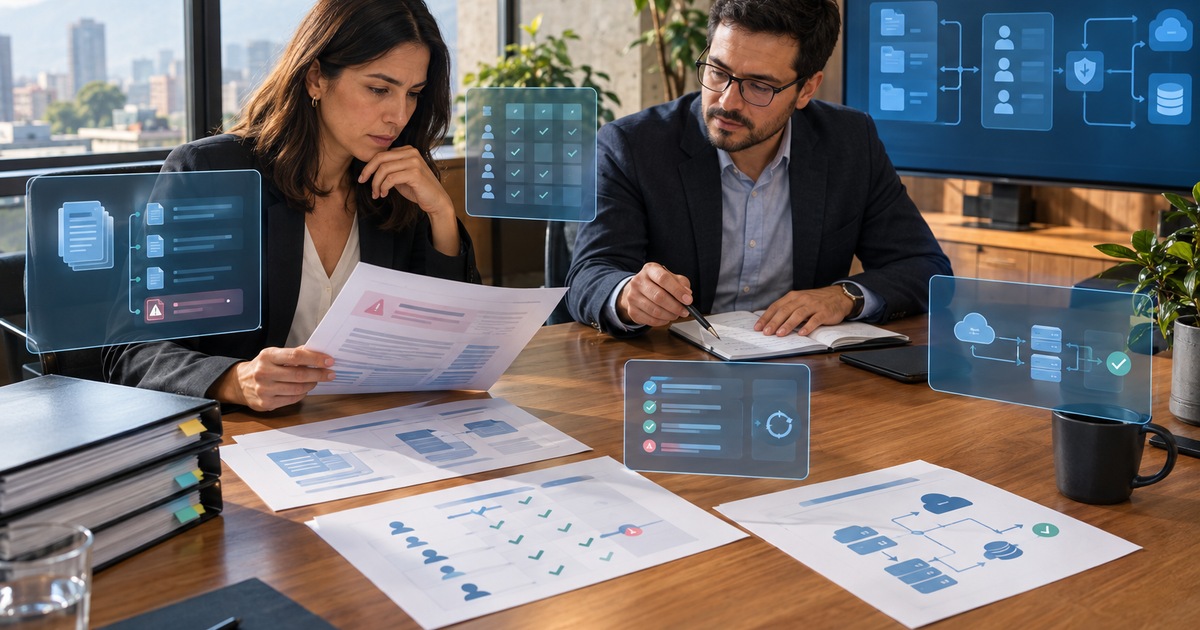
Una empresa puede aprobar una solución de IA porque respondió bien durante una demostración. Luego cambian los documentos, se modifica un permiso, aparece una excepción o el equipo empieza a usar el sistema para una tarea que no estaba contemplada. La respuesta que funcionó el primer mes puede dejar de ser confiable sin que nadie haya tocado el modelo.
Por eso, al evaluar una agencia de IA en Panamá, conviene pedir algo más concreto que una promesa de soporte. El plan de mantenimiento debe explicar qué se revisará, con qué frecuencia, quién puede cambiar cada componente y qué ocurre cuando la solución debe detenerse.
La pregunta para la dirección no es si el proveedor estará disponible. Es si la organización podrá reconocer una degradación, corregirla y conservar el control de la operación.
El plan debe describir qué puede cambiar
Una solución de IA empresarial suele depender de instrucciones, fuentes de conocimiento, reglas, integraciones, permisos, modelos, plantillas de salida y procesos de revisión. No todas cambian con la misma frecuencia ni tienen el mismo riesgo.
El proveedor debería entregar un inventario comprensible, con el responsable de cada elemento y la forma de aprobar cambios. Una actualización de una política interna no se gestiona igual que un cambio en los permisos para consultar clientes o enviar una comunicación externa.
También debe quedar claro qué cambios están incluidos en el servicio, cuáles requieren una solicitud adicional y cuáles necesitan una nueva evaluación. Sin esa distinción, cada ajuste puede convertirse en una discusión de alcance cuando ya existe presión operativa.
Un mantenimiento serio no se limita a actualizar el agente. Conserva una relación entre el cambio, el motivo, la persona que lo aprobó y las pruebas que se ejecutaron después.
Las fuentes vencidas producen respuestas confiadas
Las empresas cambian precios, horarios, requisitos, políticas, contratos y procedimientos. Una base de conocimiento puede haber sido correcta y quedar obsoleta semanas después. El agente no sabe por sí solo que una instrucción ya no representa la decisión vigente.
El plan debe definir cómo se detectan documentos vencidos, quién confirma la versión oficial y qué sucede con la respuesta mientras una fuente está en revisión. También debería contemplar la retirada de información, la sustitución de versiones y la posibilidad de volver a una versión anterior si el cambio genera un problema.
La inteligencia artificial aplicada necesita esta disciplina porque el valor de una respuesta depende de su contexto. Una respuesta clara basada en un documento viejo puede ser más peligrosa que una respuesta incompleta que pide revisión.
Las pruebas deben parecerse al trabajo de los usuarios
Probar que el agente responde no es suficiente. Después de un cambio hay que comprobar qué ocurre con solicitudes normales, datos incompletos, instrucciones contradictorias, cambios de tema y casos que deben pasar a una persona.
Una agencia debería acordar un conjunto de pruebas de regresión antes de iniciar el servicio. Ese conjunto no tiene que cubrir todas las conversaciones posibles. Sí debe representar los recorridos donde un error tendría un costo relevante: una cotización, una cita, un reclamo, una solicitud de acceso o una respuesta sobre una política vigente.
Cada prueba debe tener un resultado esperado y un criterio para escalar. Si el sistema antes citaba una fuente aprobada y después responde sin evidencia, el cambio no es solo una variación de estilo. Puede ser una regresión que requiere investigación.
El mantenimiento de agentes de IA debe incluir también pruebas después de modificar integraciones, permisos, fuentes o instrucciones. Un cambio aparentemente pequeño puede alterar el recorrido completo.
Los permisos necesitan revisión, no solo configuración inicial
Una persona cambia de área, un proveedor termina su contrato o una función nueva exige acceso a un dato que antes no se utilizaba. Los permisos que se definieron al implementar la solución pueden dejar de corresponder con la organización.
El plan debe incluir revisiones periódicas de quién puede consultar, preparar, modificar o ejecutar una acción. También debería separar la capacidad de leer una información de la capacidad de cambiarla o comunicarla. Un asistente que puede preparar un borrador no necesariamente debe enviarlo. Un agente que puede consultar el estado de una solicitud no tiene por qué aprobarla.
La seguridad y gobernanza de IA ayuda a convertir esas diferencias en controles concretos. La dirección debe poder preguntar qué permisos existen, quién los aprobó, cuándo se usaron y cómo se retiran sin apagar toda la solución.
Los incidentes deben tener una ruta de respuesta
Una respuesta incorrecta no siempre tiene el mismo peso. Puede ser una confusión menor, una fuente mal asociada o una exposición de información a una persona que no debía verla. El plan de mantenimiento debe indicar cómo se clasifica cada situación y quién decide la pausa.
Como mínimo, la agencia y el cliente deberían acordar cómo conservar la evidencia, retirar una fuente o permiso, comunicar el incidente, corregir la causa y probar que la solución volvió a comportarse como se esperaba. La pausa no debería depender de encontrar a la única persona que configuró el sistema.
También conviene definir qué puede hacer el cliente directamente. Si cada incidente exige esperar una respuesta informal del proveedor, la empresa conserva una dependencia difícil de administrar. El soporte debe incluir canales, tiempos de atención, información mínima para reportar un caso y una ruta para asuntos críticos.
El mantenimiento debe contemplar los cambios del proveedor
Una solución puede depender de un modelo, una API, un servicio de almacenamiento o una plataforma externa. Esos componentes pueden cambiar condiciones, límites, precios o comportamiento. El plan debe explicar cómo se detectarán esos cambios y qué parte de la evaluación corresponde a la agencia y cuál al cliente.
El AI Risk Management Framework de NIST se presenta como un marco voluntario para ayudar a las organizaciones a gestionar riesgos de IA, y su página registra que en abril de 2026 publicó una nota conceptual para un perfil sobre IA confiable en infraestructura crítica. No es un contrato ni sustituye las obligaciones locales, pero ofrece una forma útil de preguntar por evaluación, seguimiento y gestión durante el ciclo de vida.
El World Economic Forum también plantea, en su Playbook de innovación responsable en IA, que la responsabilidad debe traducirse en procesos operativos y de continuidad. Para una empresa, eso significa pedir evidencia de cómo se revisa una solución después de implementarla, no solo principios escritos en la propuesta.
La continuidad exige una salida posible
El cliente debe saber qué ocurre si cambia de proveedor, si decide reducir el alcance o si la solución debe operar temporalmente de otra manera. Un plan de mantenimiento debería documentar fuentes, configuraciones relevantes, accesos institucionales, registros, procedimientos de pausa y datos que deben exportarse.
Esto no significa exigir que toda la propiedad técnica pase a manos del cliente. Significa conservar la información necesaria para comprender el servicio, contratar apoyo posterior y evitar que la operación dependa de conocimiento que solo existe en conversaciones privadas.
La continuidad también incluye una alternativa manual razonable. Si el agente se detiene, el equipo debe saber cómo recibir, revisar y completar los casos pendientes. Una solución que funciona solo mientras todas sus dependencias están disponibles no tiene una continuidad clara.
Qué pedir en la propuesta de una agencia de IA
Antes de contratar, la empresa puede solicitar un anexo breve con el plan de mantenimiento. Debería incluir el inventario de componentes, calendario de revisiones, pruebas posteriores a cambios, actualización y retiro de fuentes, revisión de permisos, atención de incidentes, dependencias externas, documentación de cambios, exportación y salida.
También debe indicar los límites del servicio: qué no se monitorea, qué requiere aprobación del cliente, qué se considera incidente crítico y qué entregables se producen después de una intervención. Las palabras "soporte continuo" o "mantenimiento incluido" no permiten saber quién hará el trabajo ni cómo se verificará.
Una buena evaluación puede empezar con un caso pequeño y una prueba incómoda: una fuente que cambia, un usuario cuyo permiso se retira, una entrada incompleta y una salida que requiere aprobación. La forma en que la agencia explica esas situaciones dice más que una demostración perfecta.
La agencia debe ayudar a que el cliente conserve criterio
El mantenimiento no es una promesa de que la IA nunca fallará. Es un acuerdo para detectar cambios, limitar consecuencias, corregir causas y mantener responsables identificables. Una agencia que trabaja de forma consultiva debe hacer visibles esas condiciones antes de ampliar el alcance.
La dirección debería salir de la evaluación con respuestas concretas: qué puede hacer el sistema hoy, qué puede cambiar, quién puede detenerlo, qué evidencia queda y cuánto trabajo recurrente requiere. Si esas respuestas no están claras, todavía no existe un plan de mantenimiento, aunque la demo haya sido excelente.
The demonstration ends before the real work begins
A company may approve an AI solution because it performed well during a demonstration. Then documents change, a permission is modified, an exception appears, or the team uses the system for a task that was not included. A response that worked in the first month can become unreliable without anyone changing the model.
When evaluating an AI agency in Panama, ask for more than a support promise. The maintenance plan should explain what will be reviewed, how often, who can change each component, and what happens when the solution must be paused.
Leadership should ask whether the organization can recognize degradation, correct it, and keep control of the operation.
The plan must describe what can change
An enterprise AI solution may depend on instructions, knowledge sources, rules, integrations, permissions, models, output templates, and review processes. They do not all change at the same rate or carry the same risk.
The provider should deliver an understandable inventory, with an owner for each element and an approval path for changes. The plan should state what is included, what requires an additional request, and what needs a new evaluation.
Serious maintenance is more than updating the agent. It links each change to its reason, approving person, and post-change tests.
Expired sources produce confident answers
Companies change prices, schedules, requirements, policies, contracts, and procedures. A knowledge base can be correct and become obsolete weeks later. The agent does not know by itself that an instruction no longer reflects the current decision.
The plan should define how expired documents are detected, who confirms the official version, and what happens while a source is under review. It should cover withdrawing information, replacing versions, and returning to an earlier version if a change causes problems.
Applied artificial intelligence requires this discipline because the value of an answer depends on context. A clear answer based on an old document can be more dangerous than an incomplete answer that requests review.
Tests should resemble users' work
Testing that an agent responds is not enough. After a change, test normal requests, incomplete data, contradictory instructions, topic changes, and cases that must move to a person.
An agency should agree on regression tests before service begins. They should represent workflows where an error carries meaningful cost: a quote, appointment, claim, access request, or answer about a current policy.
Each test needs an expected result and an escalation criterion. If the system used to cite an approved source and later answers without evidence, that may be a regression requiring investigation.
AI agent maintenance should also include tests after changing integrations, permissions, sources, or instructions.
Permissions need review, not only initial configuration
People change roles, providers leave, and new functions require access to information that was not previously used. Permissions defined during implementation can stop matching the organization.
The plan should include periodic reviews of who can view, prepare, modify, or execute an action. It should separate reading information from changing or communicating it. An assistant that can prepare a draft does not necessarily need to send it.
AI security and governance turns those differences into reviewable rules. Leadership should be able to ask which permissions exist, who approved them, when they were used, and how they can be withdrawn without shutting down the whole solution.
Incidents need a response path
An incorrect answer does not always carry the same weight. It may be a minor misunderstanding, a wrongly associated source, or exposure of information to someone who should not see it. The maintenance plan should state how situations are classified and who can decide to pause the system.
The agency and client should agree on preserving evidence, removing a source or permission, communicating the incident, correcting the cause, and testing that the solution behaves as expected again. The client should also know what it can do directly, with channels and response expectations.
Maintenance must account for provider changes
A solution may depend on a model, API, storage service, or external platform. Those components can change terms, limits, prices, or behavior. The plan should explain how those changes will be detected and which evaluations belong to the agency or the client.
NIST describes its AI Risk Management Framework as a voluntary framework for managing AI risks. Its page records a concept note published in April 2026 for trustworthy AI in critical infrastructure. It is not a contract and does not replace local obligations, but it offers a useful way to ask about evaluation, monitoring, and lifecycle management.
The World Economic Forum's Playbook for Advancing Responsible AI Innovation argues that responsibility should become part of operating and continuity processes. For a company, that means requesting evidence of post-implementation review rather than only principles in a proposal.
Continuity requires a possible exit
The client should know what happens if it changes providers, reduces scope, or needs to operate temporarily another way. A maintenance plan should document sources, relevant configurations, institutional access, records, pause procedures, and data that must be exportable.
This does not mean demanding that all technical ownership move to the client. It means keeping enough information to understand the service, obtain later support, and avoid making operations dependent on knowledge that exists only in private conversations.
Continuity also needs a reasonable manual alternative. If the agent stops, the team should know how to receive, review, and complete pending cases.
What to request in an AI agency proposal
Before signing, request a short maintenance-plan annex. It should include the component inventory, review schedule, post-change tests, source updates and withdrawal, permission reviews, incident handling, external dependencies, change records, export, and exit.
It should also state service limits: what is not monitored, what requires client approval, what counts as a critical incident, and what deliverables follow an intervention. "Continuous support" does not explain who does the work or how it will be verified.
A useful evaluation can start with a small case and an uncomfortable test: a changing source, a user whose permission is withdrawn, incomplete input, and an output requiring approval. How the agency explains those situations says more than a perfect demonstration.
The agency should help the client retain judgment
Maintenance does not promise that AI will never fail. It is an agreement to detect changes, limit consequences, correct causes, and keep owners identifiable. A consultative agency makes those conditions visible before expanding scope.
Leadership should leave the evaluation with concrete answers: what the system can do today, what can change, who can stop it, what evidence remains, and how much recurring work it requires. If those answers are unclear, there is no maintenance plan yet, even if the demonstration was excellent.
¡Gracias por tu opinión!
No se pudo registrar tu voto. Inténtalo de nuevo.
IA aplicada
Agentes, asistentes y automatización conectados con la operación real.
Operación, soporte y mantenimiento web
Continuidad, monitoreo y soporte para activos digitales que sostienen el negocio.
Seguridad y gobernanza de IA
Permisos, privacidad y trazabilidad para usar IA con control.
¿Listo para aplicar esto en su operación?
Hagamos un diagnóstico inicial, sin compromiso.